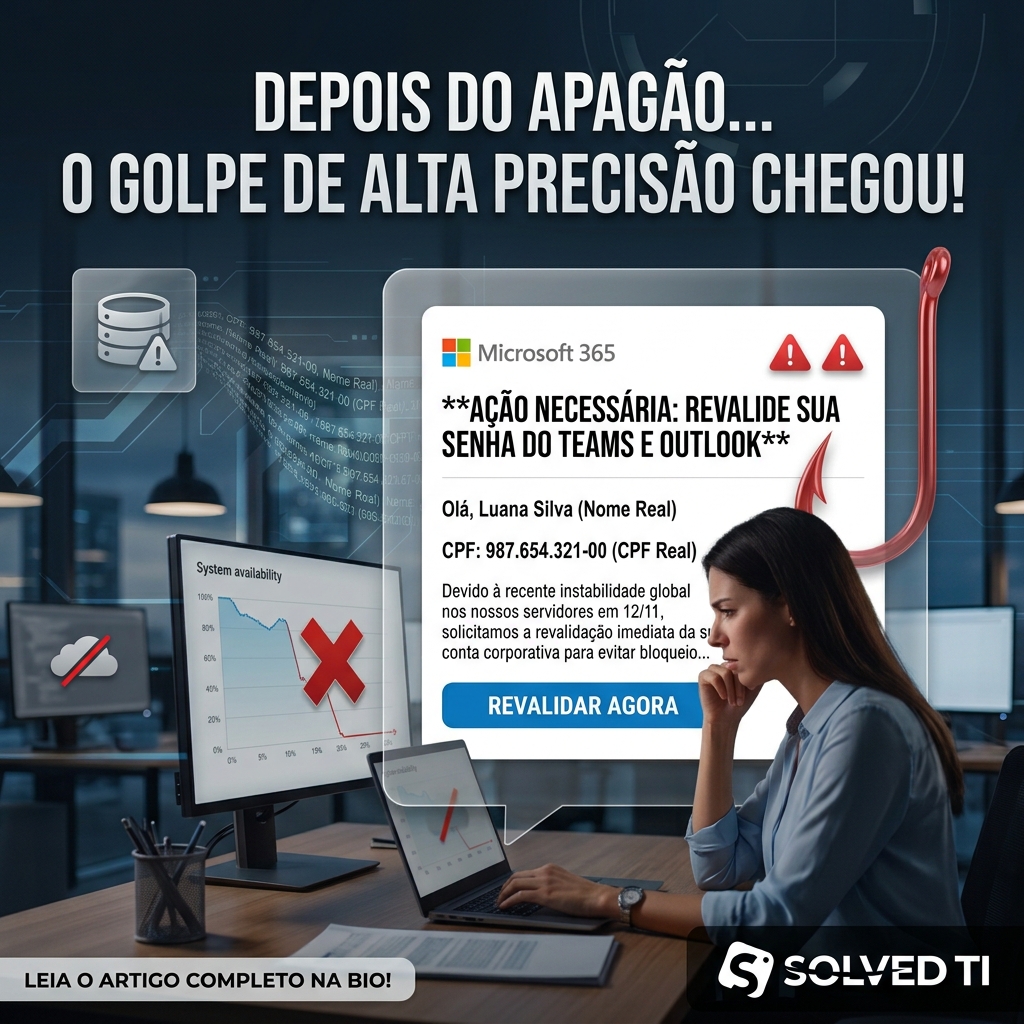
Nos últimos dias, o noticiário de tecnologia e os grupos de mensagens entraram em estado de alerta máximo. De um lado, a falha global da Microsoft no dia 12 de novembro derrubou o Outlook, o Teams e diversos serviços essenciais. De outro, vieram à tona vazamentos massivos de dados da Caixa Econômica e do Tesouro Nacional, somados a correntes alarmistas prometendo que a internet global seria desligada nos próximos dias.
Para muitos gestores, a sensação é de que estamos vivendo o início de uma guerra cibernética digna de filme. Mas, na prática, a realidade da segurança da informação é muito menos cinematográfica — e exige muito mais atenção estratégica.
O apagão da Microsoft não foi um ataque coordenado de super-hackers, mas sim uma falha interna de configuração de rede e roteamento. Da mesma forma, os vazamentos de dados públicos não exigiram invasões complexas: foram resultado de sistemas antigos, esquecidos e sem a devida autenticação. E sobre a internet acabar em uma data marcada? A própria arquitetura descentralizada da rede mundial torna isso tecnicamente inviável.
O verdadeiro risco para a sua empresa não está nas teorias da conspiração, mas no efeito dominó que esses eventos acabaram de criar.
O Que Vem Depois do Apagão: A Engenharia Social de Alta Precisão
Quando eventos de grande repercussão acontecem simultaneamente, o cibercrime encontra o que chamamos de tempestade perfeita. O perigo não foi o dia em que o seu e-mail parou de funcionar, mas o que vai chegar na caixa de entrada da sua equipe nas próximas semanas.
Pense no cenário que os golpistas têm nas mãos hoje:
- Dados reais e validados: Com os recentes vazamentos de órgãos públicos, criminosos possuem o nome completo, o endereço e o CPF real dos seus colaboradores.
- Contexto de urgência e confusão: Todos no mercado corporativo sabem que a Microsoft passou por instabilidades graves e que muitas empresas enfrentaram problemas de acesso.
Ao cruzar essas duas informações, os ataques de phishing deixam de ser e-mails genéricos cheios de erros de português e passam a ser armadilhas quase indetectáveis.
Ainda esta semana, funcionários da sua empresa podem receber um e-mail aparentemente oficial da Microsoft, citando o nome completo e o CPF real do colaborador, afirmando que, devido à recente falha global nos servidores, é obrigatório clicar em um link para “revalidar a senha do Teams e do Outlook” e evitar o bloqueio da conta.
No momento em que um colaborador digita suas credenciais nessa página falsa, a porta da sua empresa está aberta. A partir daí, o invasor tem acesso a e-mails financeiros, contratos, dados de clientes e sistemas internos.
O Fim das “Gambiarras” Corporativas: Como a Solved TI Blinda Sua Empresa
A internet e as empresas não caem por causa de ataques de ficção científica; elas sangram por causa de configurações mal feitas, sistemas sem atualização e falta de controle sobre quem acessa o quê.
Para atravessar essa onda de golpes sem prejuízos financeiros ou vazamento de informações confidenciais, sua empresa precisa substituir o improviso por uma gestão profissional de segurança. A Solved TI atua exatamente na prevenção dessas vulnerabilidades:
- Gestão de Identidades e Acessos (IAM): Implementamos autenticação multifator (MFA) moderna e políticas de Acesso Condicional no Microsoft 365. Mesmo que um colaborador caia em um golpe e entregue a senha, o invasor é bloqueado por não estar em um dispositivo autorizado ou na rede segura da empresa.
- Proteção Avançada de E-mail e Endpoint: Configuramos filtros inteligentes que identificam tentativas de falsificação de domínio e bloqueiam links maliciosos antes mesmo que cheguem à caixa de entrada da sua equipe.
- TI Preventiva e Infraestrutura Organizada: Eliminamos falhas estruturais, servidores esquecidos e configurações precárias. Com monitoramento contínuo e soluções de rede de nível empresarial (como o ecossistema UniFi), garantimos visibilidade total do tráfego e bloqueio proativo de ameaças.
- Cultura de Segurança e Resposta Rápida: Orientamos sua equipe para reconhecer gatilhos de urgência falsos e mantemos um canal direto de suporte para validar qualquer comunicação suspeita antes que o clique aconteça.
Não Espere o Primeiro Clique Errado Para Agir
Desligar os servidores por medo de boatos paralisa o seu faturamento, mas ignorar a onda de golpes pós-apagão coloca o futuro do seu negócio em risco. A segurança da sua empresa depende das barreiras que você constrói hoje.
Quer ter certeza de que os acessos, e-mails e dados da sua empresa estão protegidos contra essa nova onda de ataques?
Entre em contato com a equipe da Solved TI agora mesmo por telefone ou WhatsApp, ou venha tomar um café em nosso escritório. Vamos revisar a segurança do seu ambiente e blindar a sua operação.